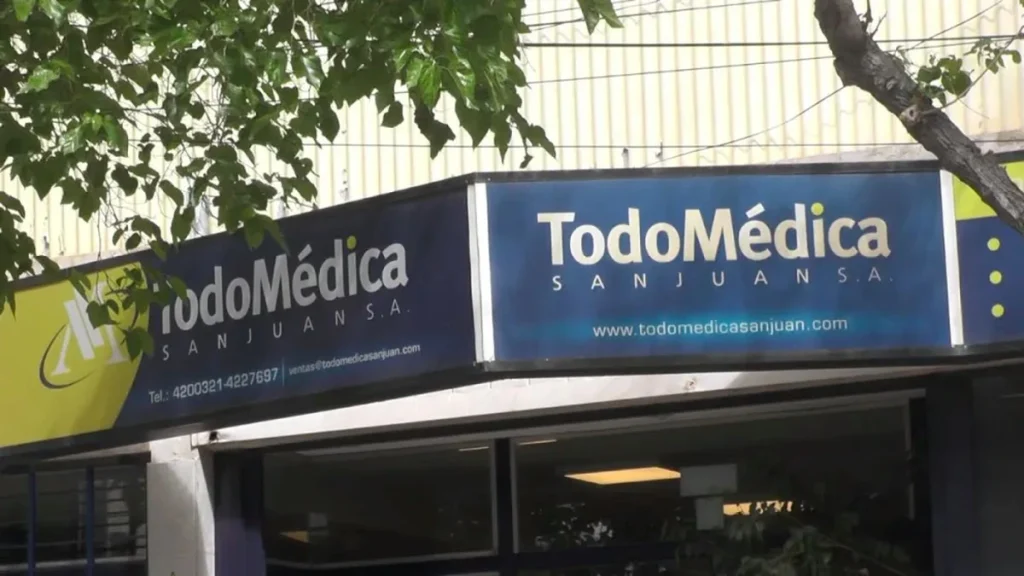
Una ortopedia ubicada en calle General Acha 529 Sur, en Capital, fue víctima de un sofisticado y devastador golpe financiero mediante ingeniería social que culminó con el desvío de casi 200 millones de pesos. A lo largo de un solo fin de semana y en menos de 48 horas, una banda de ciberdelincuentes logró vulnerar las credenciales bancarias de la firma y ejecutar cerca de 30 transferencias electrónicas consecutivas con montos que alcanzaron hasta los $10 millones cada una. El grave hecho es investigado por la UFI de Delitos Informáticos y Estafas, bajo las directivas del fiscal Pablo Martín.
El engaño: número falso en Google y simulación de soporte técnico
Según detalló el fiscal interviniente, la maniobra fraudulenta se inició cuando el responsable administrativo del comercio necesitó comunicarse con la entidad financiera donde operan para tramitar una gestión de rutina. En vez de recurrir a los canales oficiales ya agendados o a la aplicación móvil, el empleado ingresó al buscador de Google para rastrear la línea de atención al cliente, marcando un contacto apócrifo indexado en la web. Tras cortar la llamada inicial, recibió casi de inmediato la réplica telefónica de los estafadores.
Haciéndose pasar por especialistas del área de seguridad del banco, los delincuentes le aseguraron que la cuenta registraba movimientos sospechosos inminentes y que era imperioso realizar una validación técnica urgente para blindar los fondos. Mediante un minucioso trabajo de manipulación y persuasión, guiaron al administrativo para que proporcionara las claves de acceso y tokens de seguridad. Con el control total de la banca electrónica, los ciberdelincuentes vaciaron la cuenta a través de múltiples envíos fraccionados entre $1 millón y $10 millones.
Rastro hacia Córdoba, fuga en criptomonedas y cuestionamiento al banco
Las primeras pistas de la investigación judicial apuntan a una red organizada que operaría desde la provincia de Córdoba. El fiscal Martín explicó que los fondos sustraídos fueron pulverizados rápidamente a través de una densa trama de cuentas «mula» intermediarias, billeteras virtuales y conversiones hacia circuitos de criptomonedas, lo que dificulta severamente la trazabilidad y eventual recupero del dinero, sumado a que la denuncia formal se radicó varios días después de concretado el fraude.
Asimismo, el fiscal puso bajo la lupa los mecanismos preventivos de la entidad financiera: cuestionó con dureza la falta de activación de alertas automáticas de seguridad ante una seguidilla tan anómala y voluminosa de giros millonarios durante un fin de semana. Ante este caso testigo, la UFI reiteró a la ciudadanía y al sector empresarial la advertencia categórica de jamás buscar números de bancos en buscadores web y utilizar únicamente los accesos directos de las aplicaciones oficiales o la folletería bancaria física.