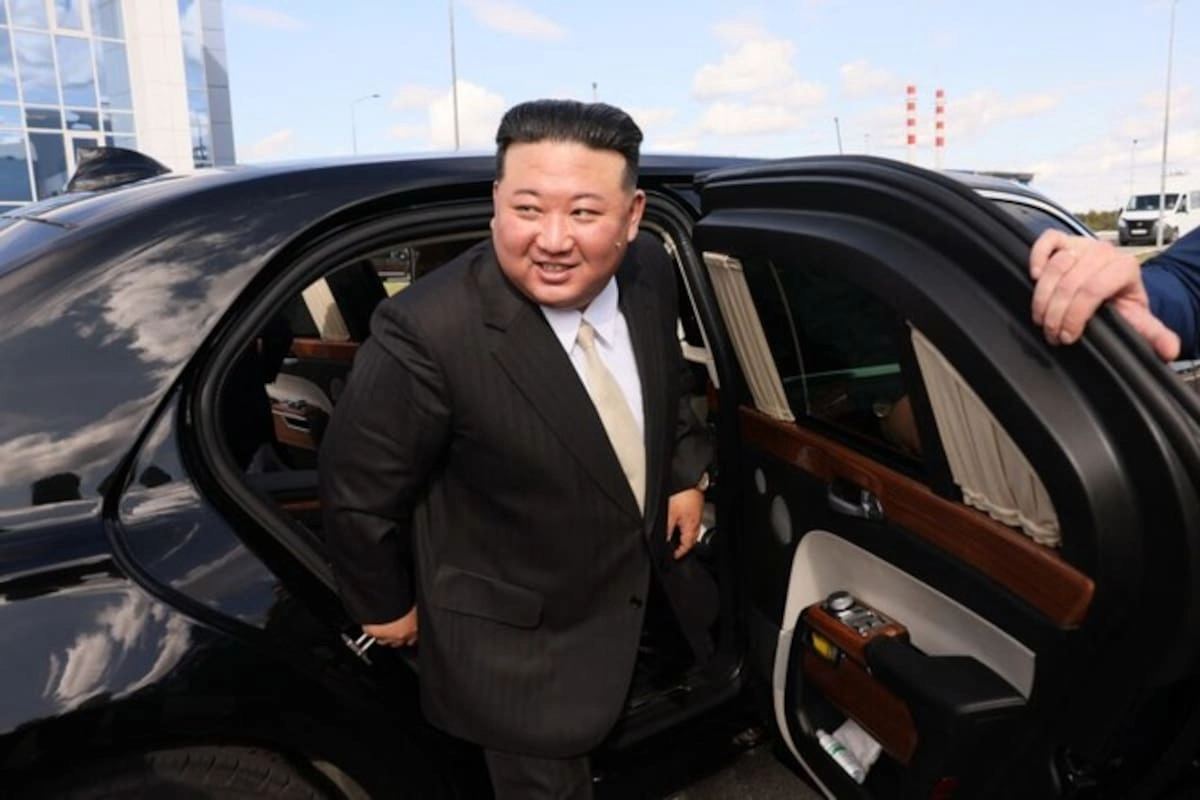
La investigación en torno al mayor ciberataque de la historia financiera dio un giro geopolítico decisivo en las últimas horas. Compañías líderes de inteligencia en blockchain señalaron de manera directa al régimen de Corea del Norte, encabezado por Kim Jong-un, como el artífice del saqueo a la plataforma de intercambio Binance, de donde se sustrajeron aproximadamente 6.360 millones de dólares en activos digitales distribuidos en diez cadenas de bloques, ejecutando la mayor parte de las transacciones en apenas veinte minutos durante la noche del jueves.
La firma estadounidense TRM Labs atribuyó la autoría de la maniobra a la célula de piratería de élite estatal norcoreana conocida como «TraderTraitor», remarcando que la metodología y patrones técnicos del golpe coinciden con asaltos previos atribuidos a Pyongyang, como el robo de 1.500 millones de dólares a la plataforma Bybit y un ataque reciente contra Bitget. En idéntica línea, Jonathan Levin, director ejecutivo y cofundador de Chainalysis, ratificó públicamente que las trazas de movimiento de los fondos apuntan a los escuadrones informáticos del ejército norcoreano, habitualmente utilizados por la dictadura asiática para evadir sanciones internacionales y captar divisas destinadas a su programa armamentístico y nuclear.
Ante el revuelo global, portavoces de Binance confirmaron que colaboran estrechamente con agencias de seguridad internacional como el FBI y el Servicio Secreto de los Estados Unidos (USSS) para cercar a los atacantes, mientras mantienen suspendidos los retiros de los usuarios de forma preventiva. Por su parte, el fundador de la empresa, Changpeng Zhao, remarcó que los activos de los clientes deben estar plenamente respaldados, mientras que analistas en seguridad cibernética advierten severas fallas en los controles internos de la firma, sospechando que una sola autorización o clave comprometida habría habilitado el acceso irrestricto y sin caducidad a las billeteras calientes de la entidad.